什么是端到端加密?一文简单讲清楚
端到端加密意味着只有聊天中的人才能读到消息,黑客、网络运营商,甚至 App 本身都看不到。用大白话讲清楚它的工作原理。
DiffWeb 团队隐私与安全
你很可能在一些 App 里见过“端到端加密”这个说法。它听起来很技术,但原理其实很简单,而且是挑选聊天 App 时最值得关注的要点之一。
上锁的盒子
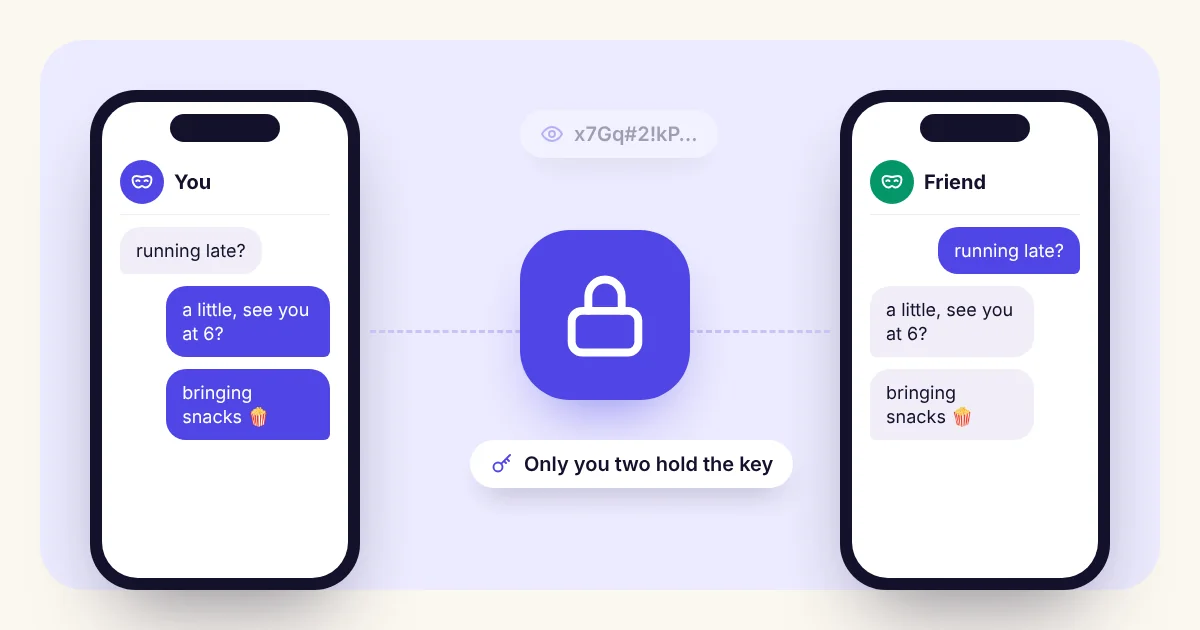
想象一下,你发出的每条消息都装进了一个上锁的盒子,只有聊天中的人才有钥匙。这个盒子会穿过互联网,存放在公司的服务器上,但沿途没有人能打开它:同一个 Wi-Fi 下的人不行,你的网络运营商不行,运营这个 App 的公司也不行。
这就是端到端加密。消息在你的设备(一“端”)上被锁住,只有在对方的设备(另一“端”)上才会被解锁。
它和普通加密有什么不同?
很多服务会在消息发往服务器的“传输过程中”加密,存放到服务器上后再进行“静态”加密。这能防住外人,但公司自己掌握着钥匙,可以读取你的消息,或者被迫交出消息。
而在端到端加密下,公司永远拿不到钥匙。它存放的只是自己打不开的锁盒。
DiffWeb 是怎么做的
- 在临时房间(Temporary Rooms)中,房间的密钥由你的浏览器生成。密钥是邀请链接的一部分,位于
#之后。浏览器从不会把链接的这一部分发送给网站,所以 DiffWeb 永远看不到它。 - 在保存的房间(Saved Rooms)、匿名聊天(Anonymous Chat)和私密圈子(Private Circles)中,你的每台设备都会生成自己的密钥对,其中的私钥永远不会离开那台设备。
- 你可以和朋友核对安全码,确认没有其他人在偷听。
加密做不到的事
加密很强大,但它不是魔法:
- 如果别人能解锁你的手机,加密保护不了它。
- 它无法阻止对方截图或转发你发的内容。
- 它并不能隐藏一切。服务要正常运作,仍然需要一些信息,比如消息的发送时间。好的隐私政策会准确列出哪些受保护、哪些不受保护。我们的说明在隐私页面。
简单来说
端到端加密意味着你的消息只属于聊天中的人,其他人都看不到。如果一个 App 没法明确说出自己使用了端到端加密,那就默认有别人能看到你的聊天内容。